Auditez votre réseau
en minutes, pas en jours
Détection automatique des failles de configuration sur tous vos équipements. Un catalogue complet de règles personnalisables pour identifier les risques avant qu'ils ne deviennent des incidents.
Dizaines de règles
Détection automatique prête à l'emploi
Personnalisable
Activez, désactivez, ajustez chaque règle
Multi-marques
Cisco, Huawei, Fortinet, Aruba, Linux
Rapports exploitables
PDF détaillés avec priorités et actions correctives
Pourquoi les audits manuels ne suffisent plus
Chaque configuration d'équipement réseau peut contenir des erreurs de sécurité, des incohérences ou des non-conformités. Avec des dizaines, voire des centaines d'équipements, l'audit manuel est devenu une tâche impossible à maintenir dans la durée.
-
Volume d'équipements ingérable
Auditer manuellement 50, 100 ou 500 configurations équipement par équipement est irréaliste. La plupart des équipes n'ont tout simplement pas le temps.
-
Failles dormantes depuis des mois
Un protocole Telnet activé par erreur, un mot de passe en clair oublié, un trunk mal configuré : ces erreurs persistent des mois sans être détectées.
-
Héritage et turnover
Vous reprenez un réseau configuré par un ancien prestataire ou un collègue parti ? Impossible de savoir ce qui est mal configuré sans auditer l'intégralité.
-
Conformité difficile à prouver
Les auditeurs demandent des preuves documentées. Sans outil automatisé, produire un rapport de conformité complet est un exercice chronophage et répétitif.
Ces problèmes vous parlent ?
Intelligent Networks les résout.
Analyse automatique des configurations
Intelligent Networks scanne automatiquement les configurations de tous vos équipements et les compare aux bonnes pratiques de sécurité et d'exploitation réseau. Chaque anomalie est identifiée, classée par criticité et accompagnée d'une explication claire du risque encouru.
L'analyse porte sur l'ensemble du périmètre : protocoles d'accès, authentification, configuration des interfaces, cohérence des VLANs, protections Spanning Tree et bien plus.
- Protocoles non sécurisés (Telnet, SNMPv1, HTTP)
- Mots de passe faibles ou en clair
- Services inutiles activés
- Incohérences trunk/access entre équipements
- VLAN natif différent sur liens interconnectés
- Interfaces mal configurées
Exemples d'anomalies détectées
Accès non chiffré détecté sur 3 équipements
Credentials non protégés dans la configuration
Risque de VLAN hopping entre SW-01 et SW-02
Convention de nommage non respectée
Catégories de règles
Sécurité
23 règles
Bonnes pratiques
11 règles
Conformité réseau
14 règles
Topologie
5 règles
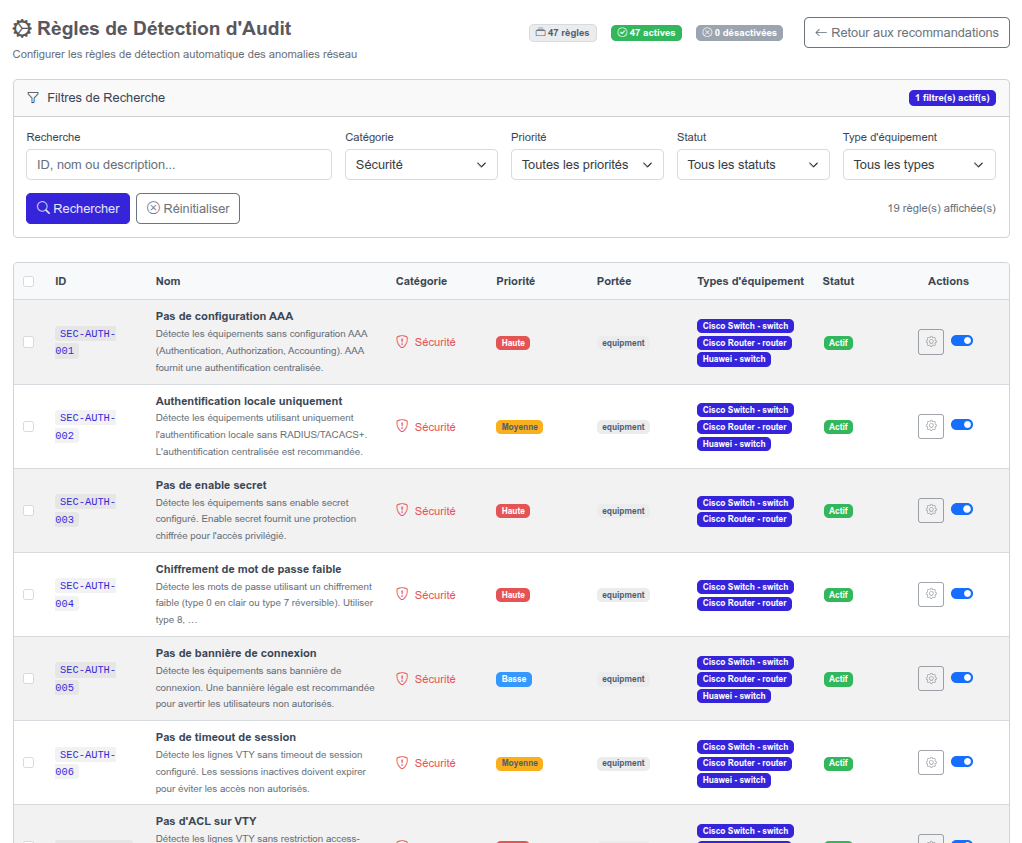
Un catalogue complet de règles entièrement personnalisables
Chaque règle de détection peut être activée, désactivée ou ajustée selon vos besoins. Vos conventions de nommage, vos seuils de tolérance, vos priorités de sécurité : le moteur de détection s'adapte à votre politique réseau, pas l'inverse.
Le moteur s'adapte à votre politique réseau, pas l'inverse.
-
Activation individuelle par règle
Activez uniquement les règles pertinentes pour votre environnement. Désactivez celles qui ne s'appliquent pas à votre contexte.
-
Paramètres ajustables
Modifiez les seuils, les conventions de nommage attendues, les protocoles autorisés. Chaque règle expose ses paramètres de configuration.
-
Mises à jour incluses
De nouvelles règles sont ajoutées régulièrement pour couvrir les nouvelles menaces et les évolutions des bonnes pratiques réseau.
Identification des risques de sécurité réseau
Au-delà des anomalies de configuration individuelles, Intelligent Networks détecte les risques structurels qui mettent en danger la sécurité de votre réseau. Ces risques sont souvent invisibles sans une analyse croisée de la topologie et des configurations de plusieurs équipements.
-
Routeurs non autorisés
Détection des switches faisant office de routeur sans autorisation, créant des chemins de routage non prévus dans votre architecture.
-
Ports trunk exposant des VLANs sensibles
Identification des trunks sans restriction de VLANs autorisés, exposant potentiellement des segments réseau critiques.
-
Risques de VLAN hopping
VLAN natif différent sur les deux extrémités d'un lien trunk : un vecteur d'attaque classique souvent ignoré.
-
Protections Spanning Tree manquantes
Absence de BPDU Guard ou Root Guard sur les ports d'accès : risque de boucle STP et d'instabilité réseau.
-
ACL et filtrage manquants
Équipements accessibles depuis des VLANs non prévus, interfaces d'administration sans restriction d'accès.
Risques détectés
Switch d'accès faisant office de routeur non autorisé
VLANs sensibles (Management, Serveurs) exposés
Ports d'accès sans protection contre les boucles STP
Segmentation réseau non conforme à la politique
Priorisation automatique
L'IA classe les anomalies par impact réel sur votre infrastructure
Corrélation topologique
Croisement des anomalies avec la topologie pour évaluer la portée
Rapports exportables
Rapports PDF argumentés pour la direction et les auditeurs
Analyse augmentée par l'intelligence artificielle
L'IA ne se contente pas de lister les anomalies : elle les analyse, les priorise et propose des actions correctives concrètes. En croisant les résultats d'audit avec la topologie réseau, elle évalue l'impact réel de chaque anomalie et génère des rapports argumentés.
-
Priorisation par impact réel
L'IA évalue la criticité de chaque anomalie en fonction de sa position dans la topologie, du nombre d'utilisateurs impactés et du risque de propagation.
-
Commandes de correction suggérées
Pour chaque anomalie, l'IA propose les commandes correctives adaptées au constructeur de l'équipement concerné.
-
Rapports d'audit argumentés
Exportez des rapports PDF détaillés avec constats, criticité, impact estimé et plan de remédiation. Prêts pour les auditeurs et la direction.
Des recommandations vivantes, pas un rapport figé
Un audit n'a de valeur que s'il est suivi d'effets. Chaque anomalie détectée devient une recommandation rattachée à son site et à son équipement, avec sa solution, sa priorité et son statut de traitement.
-
Chaque anomalie arrive avec sa solution
Description du problème et marche à suivre pour le corriger, générées par le moteur de détection.
-
Suivi du traitement
Découvert, en cours de traitement, traité : l'équipe voit ce qui reste à faire, par site et par équipement.
-
Auto-résolution
Le problème a disparu à la collecte suivante ? La recommandation se ferme d'elle-même — l'audit reflète toujours l'état réel du réseau.
-
La topologie aussi est auditée
Switch à uplink unique, équipement isolé, incohérences LLDP : des règles dédiées à la résilience physique du réseau.
Cycle de vie d'une recommandation
Anomalie détectée lors de l'analyse — priorité et solution attribuées.
Prise en charge par un technicien.
Corrigée et vérifiée par vos équipes.
Le problème a disparu du réseau : fermeture automatique à la collecte suivante.
Pourquoi choisir Intelligent Networks ?
Comparatif des approches d'audit réseau
| Fonctionnalité | Intelligent Networks | Audit manuel | Scripts / Outils classiques |
|---|---|---|---|
| Analyse automatique des configurations | Partiel | ||
| Des dizaines de règles configurables | Limité | ||
| Multi-constructeurs natif | |||
| Analyse IA intégrée | |||
| Corrélation avec la topologie | |||
| Personnalisation des seuils | N/A | ||
| Rapports PDF exportables | Manuel | ||
| Temps d'exécution | Minutes | Jours | Heures |
Cas d'usage concrets
Comment nos clients utilisent le module Audit Réseau au quotidien
Audit de conformité
Les auditeurs demandent des preuves de conformité ? Lancez un audit automatisé, exportez le rapport PDF et fournissez un état des lieux complet de la sécurité de votre infrastructure en quelques minutes.
Reprise d'infrastructure
Vous reprenez un réseau hérité d'un ancien prestataire ? En quelques minutes, identifiez toutes les anomalies de configuration, les failles de sécurité et les écarts par rapport aux bonnes pratiques.
Durcissement de sécurité
Identifiez systématiquement toutes les failles de configuration : protocoles non sécurisés, credentials par défaut, ports exposés. Le rapport priorisé par l'IA vous guide dans l'ordre de remédiation optimal.
Préparation de migration
Avant de migrer un site ou un datacenter, vérifiez la cohérence de toutes les configurations. Identifiez les incohérences de VLANs, les trunks mal configurés et les dépendances cachées avant de toucher au moindre câble.
Suivi continu
Détectez les dérives de configuration au fil du temps. Un changement a introduit une anomalie ? L'audit automatique la détecte dès la prochaine collecte, avant qu'elle ne cause un incident.
Rapport client
Vous êtes prestataire ? Fournissez à vos clients un état des lieux documenté et professionnel de leur infrastructure. Le rapport PDF généré automatiquement renforce votre crédibilité et votre valeur ajoutée.
Prêt à auditer automatiquement votre réseau ?
Dizaines de règles personnalisables, analyse IA et rapports exportables